AD域控 报错"找不到域控制器"的 6 种原因与排查顺序
本文为 AD 找不到域控制器最全实操教程,详解 6 类根因与排查顺序,附带可直接复制执行的 PowerShell 命令,适配 Windows Server 2022 加域与恢复场景,零基础可直接套用。
一、前言:是什么 / 为什么要做
「找不到域控制器」是 Windows 域环境中最常见的故障之一,典型报错文案包括「指定的域不存在,或无法联系域控制器」「无法联系域控制器以验证凭据」等。它的本质只有一句话:客户端在定位、连接或认证域控(Domain Controller,DC)的某一个环节失败了。
客户端找到域控的完整链路是:客户端向 DNS 查询域的 SRV 记录 → 拿到域控 IP → 与域控建立端口连接(LDAP/Kerberos/SMB)→ 时间偏差校验 → 通过 Netlogon 建立安全通道完成认证。这条链路中任何一环断裂,客户端都会笼统地报「找不到域控制器」——报错不会告诉你具体断在哪一环,所以必须按固定顺序逐层排查。

行业标准做法(微软官方推荐的分层排查思路)是按照「定位(DNS/SRV)→ 传输(端口)→ 认证(时间/Kerberos)→ 目录(Netlogon/安全通道)」的顺序检查。经验数据是:约 60% 的「找不到域控制器」问题出在 DNS 环节,前三层覆盖了 90% 以上的实际故障。
二、前期准备与环境健康检查
动手排查前,先用下表确认环境的硬性前提,全部满足再进入第四章的实操步骤,可以避免在基础问题上浪费时间。
| 检查项 | 合格标准 | 说明 |
|---|---|---|
| 网络连通 | 客户端可 ping 通域控 IP,且 Telnet/Test-NetConnection 各关键端口通 | 跨 VLAN 环境需确认 ACL 放行 |
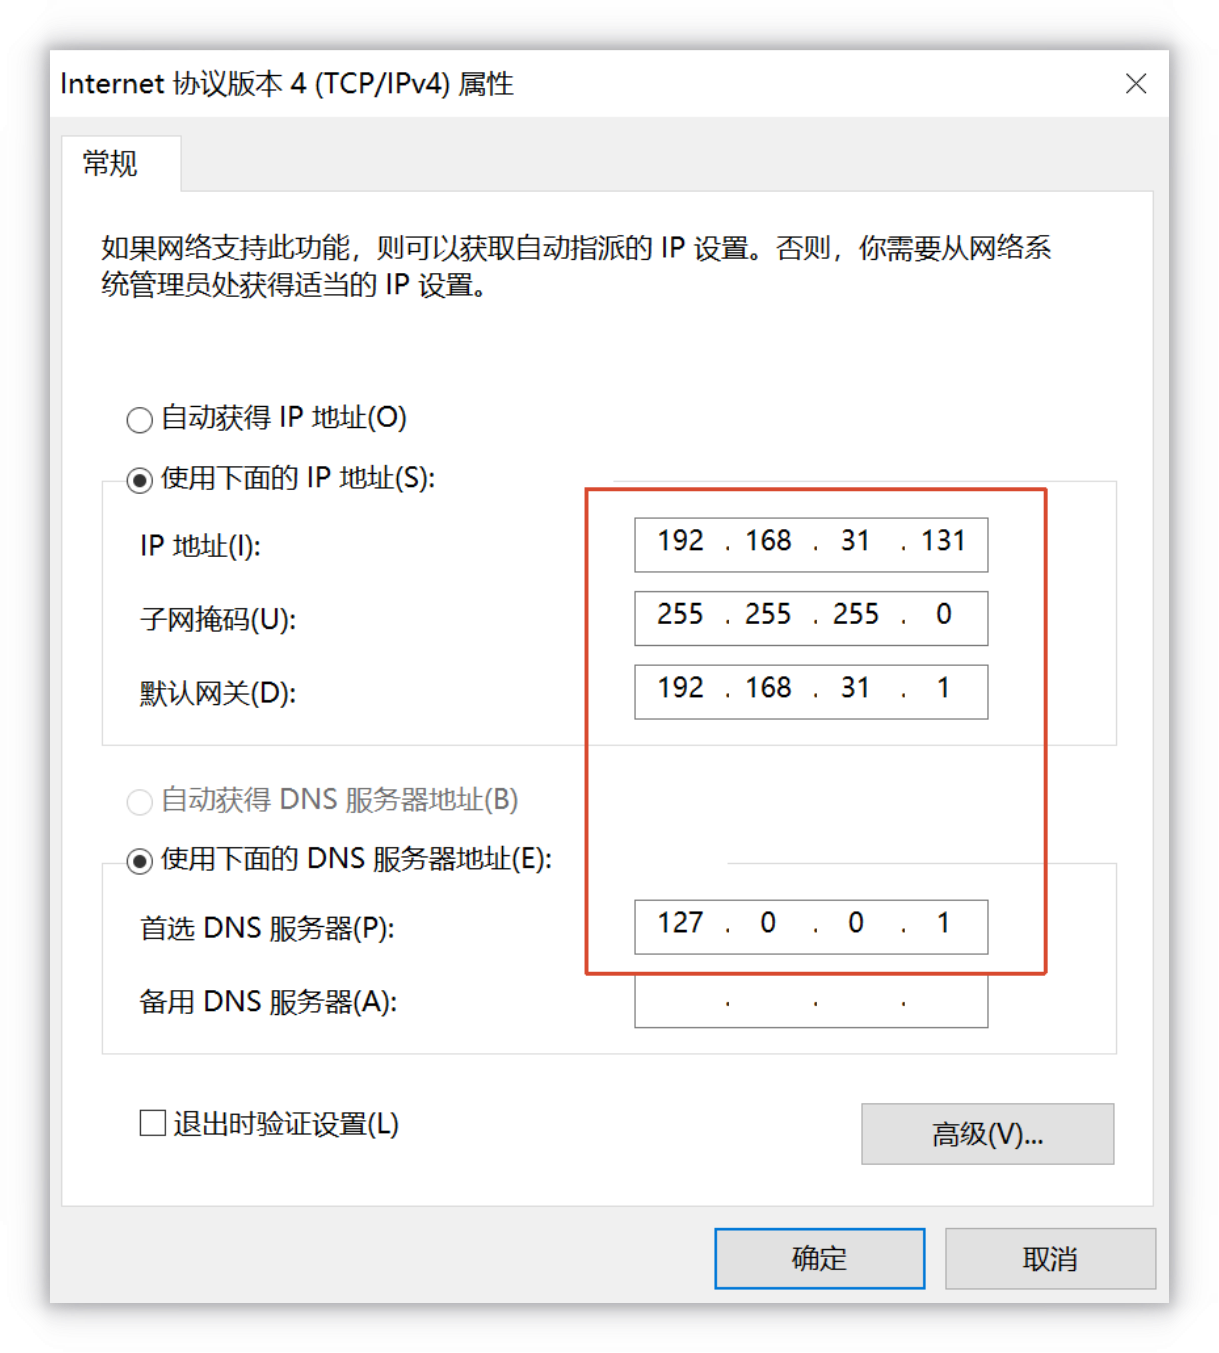
| DNS 指向 | 客户端首选 DNS = 域控 IP(或企业内部 DNS) | 禁止首选公网 DNS,这是第一大翻车点 |
| 时间同步 | 客户端与域控时间偏差小于 5 分钟 | Kerberos 认证的硬性要求 |
| 端口开放 | 53、88、389、445、135 双向可达 | 防火墙或安全组放行 |
| 域控在线 | Netlogon、KDC 服务运行中,dcdiag 核心测试通过 | 多域控环境确认至少一台正常 |
| 账户权限 | 加域账号属于 Domain Admins,或被委派「将计算机加入域」权限 | 普通用户默认可加 10 台(MachineAccountQuota,按实际环境修改) |
在客户端上执行以下命令快速收集基础信息(示例域名 corp.contoso.com 与域控名 dc01 请按实际环境修改):
ipconfig /all
ping dc01.corp.contoso.com
Test-NetConnection dc01.corp.contoso.com -Port 88
w32tm /stripchart /computer:dc01.corp.contoso.com /samples:3 /dataonly
检查标准清单:
ipconfig /all输出中「DNS 服务器」第一项必须是域控或内部 DNS IP;ping能解析出域控 IP 并有 Reply(禁 ping 环境以端口测试为准);Test-NetConnection的TcpTestSucceeded为 True;w32tm /stripchart显示的 offset 绝对值在秒级以内。
三、关键前置步骤:DNS 与 SRV 记录(最易翻车环节)
「找不到域控制器」的第一嫌疑人永远是 DNS。客户端加域时并不是直接配置域控 IP,而是向 DNS 发起 SRV 记录查询:_ldap._tcp.dc._msdcs.域名。如果客户端的 DNS 首选没有指向域控,或者域控没把 SRV 记录注册进 DNS,客户端就「聋」了——不知道该去找谁。
| 状态 | 典型表现 | 处理方向 |
|---|---|---|
| DNS 指向正确 | nslookup 域名返回域控 IP;nltest /dsgetdc 成功 | 继续排查端口、时间、安全通道 |
| DNS 指向错误 | 首选 DNS 是公网地址(8.8.8.8 / 114.114.114.114 等),查不到域的记录 | 改首选 DNS 为域控 IP,ipconfig /flushdns 后重试 |
| SRV 记录缺失 | DNS 指向正确,但查询 _ldap._tcp.dc._msdcs 无记录 | 在域控上重启 Netlogon 触发重新注册(见步骤3) |
| 域控注册了错误 IP | SRV/A 记录里出现废弃网卡或 VPN 的 IP,时通时不通 | 清理 DNS 中的陈旧记录,检查域控多网卡注册配置 |
| 关键 SRV 记录 | 作用 |
|---|---|
| _ldap._tcp.dc._msdcs.corp.contoso.com | 定位域控的 LDAP 服务(加域的第一入口) |
| _kerberos._tcp.dc._msdcs.corp.contoso.com | 定位 KDC 票据服务(登录认证) |
| _gc._tcp.corp.contoso.com | 定位全局编录服务器(多域/跨域查询) |
ipconfig /flushdns 清缓存,避免旧缓存误导结论。四、完整实操步骤
以下步骤按排查顺序执行,每一步都给出可复制的命令和验证标准。示例统一使用:域名 corp.contoso.com、域控 dc01.corp.contoso.com(IP 10.0.0.11),请按实际环境修改。除非特别标注「在域控上执行」,其余均在报错的客户端上以管理员身份运行 PowerShell。
步骤1:确认网络与关键端口连通性
说明:先确认传输层没问题。域定位与认证至少依赖 53(DNS)、88(Kerberos)、389(LDAP)、445(SMB)四个端口,RPC 相关的 135 也要放行。
ping dc01.corp.contoso.com
Test-NetConnection dc01.corp.contoso.com -Port 53
Test-NetConnection dc01.corp.contoso.com -Port 88
Test-NetConnection dc01.corp.contoso.com -Port 389
Test-NetConnection dc01.corp.contoso.com -Port 445
Test-NetConnection dc01.corp.contoso.com -Port 135
验证方法:每条 Test-NetConnection 输出中 TcpTestSucceeded : True 即为合格;出现 False 时优先检查客户端与域控之间的 Windows 防火墙、网络 ACL / 安全组规则,放行后重新测试。
步骤2:验证 DNS 解析与域控定位
说明:确认客户端能通过 DNS 解析出域,并让系统实际「找一次域控」。nltest /dsgetdc 是最接近真实加域行为的定位命令。
ipconfig /flushdns
Resolve-DnsName corp.contoso.com
Resolve-DnsName dc01.corp.contoso.com
nltest /dsgetdc:corp.contoso.com
验证方法:Resolve-DnsName 返回域控 IP;nltest 输出中 DC: \\dc01.corp.contoso.com 且 Address 为正确 IP 即合格。若返回 Getting DC name failed: 状态 = 1355,说明定位失败,转入步骤3检查 SRV 记录。
步骤3:检查并修复 SRV 记录
说明:手动查询加域依赖的核心 SRV 记录。若查询为空,需在域控上触发 DNS 重新注册(重启 Netlogon 服务会重建 SRV 记录,会瞬断域认证连接,请在维护窗口执行)。
nslookup
set type=SRV
_ldap._tcp.dc._msdcs.corp.contoso.com
exit
若记录缺失,在域控上执行:
ipconfig /registerdns
net stop netlogon
net start netlogon
验证方法:nslookup 输出中出现 SRV 记录且 svr hostname 指向 dc01;回客户端重跑 nltest /dsgetdc:corp.contoso.com,能成功返回域控即合格。
步骤4:校验并修复时间同步
说明:Kerberos 协议要求客户端与域控时间偏差不超过 5 分钟(默认策略),虚拟机快照回滚、主板电池故障都会导致时间漂移,表现为登录报「时钟偏差太大」或间接定位失败。
w32tm /stripchart /computer:dc01.corp.contoso.com /samples:3 /dataonly
w32tm /resync
w32tm /query /status
验证方法:stripchart 三次采样的 offset 绝对值均为毫秒级(小于 1000ms)即合格;w32tm /resync 返回「命令成功完成」。若 resync 失败,检查 Windows Time 服务是否运行:Get-Service W32Time,停止状态先 Start-Service W32Time。
步骤5:检测并修复客户端安全通道
说明:已加域机器与域控之间有一条「安全通道」(机器账户密码每 30 天自动轮换)。机器还原过快照、长时间离线或被重置密码后,安全通道会断裂,报「信任关系失败」。先检测,再修复。
Test-ComputerSecureChannel -Verbose
Test-ComputerSecureChannel -Repair -Credential (Get-Credential)
nltest /sc_query:corp.contoso.com
Repair 命令会弹出凭据窗口,输入有加域权限的域账号。也可用 nltest 重置:
nltest /sc_reset:corp.contoso.com
验证方法:Test-ComputerSecureChannel 返回 True;nltest /sc_query 返回 Trusted DC Connection Status = 0 即合格。修复后注销并用域账号重新登录验证。
步骤6:域控侧健康检查
说明:客户端侧排查完仍失败时,问题可能出在域控本身。登录到域控(标注:本步在域控上执行)确认核心服务与目录服务状态。
Get-Service Netlogon,Kdc
dcdiag /s:dc01 /test:connectivity
dcdiag /s:dc01 /test:netlogons
repadmin /replsummary
验证方法:Netlogon 与 Kdc 服务状态均为 Running;dcdiag 两项测试结果均为 passed test ...;repadmin /replsummary 中无 0x 错误码、最大延迟在可接受范围内即合格。服务停止时用 Start-Service Netlogon 启动,并回查步骤3确认 SRV 恢复。
步骤7:重置机器密码后重新建立信任(终极手段)
说明:以上步骤都无法恢复时,用管理员凭据直接重置机器账户密码(不退出域),这是比「退域重加」更安全的方案。仍失败时才退域重加。
Reset-ComputerMachinePassword -Server dc01.corp.contoso.com -Credential (Get-Credential)
退域重加方案(会重启两次,提前确认业务窗口):
Remove-Computer -UnjoinDomainCredential (Get-Credential) -PassThru -Force -Restart
Add-Computer -DomainName corp.contoso.com -Credential (Get-Credential) -Restart
验证方法:重启后执行 nltest /sc_query:corp.contoso.com 返回状态 0;用域账号登录成功;「系统属性」中显示完整域名即合格。
五、常见报错与避坑指南
| 现象(报错文案) | 原因 / 处理方法 |
|---|---|
| 指定的域不存在,或无法联系域控制器 | 最常见。客户端 DNS 未指向域控或 SRV 记录缺失。改首选 DNS 为域控 IP,flushdns 后按步骤2、3验证。 |
| RPC 服务器不可用 | 135 及 RPC 动态端口(49152~65535)被防火墙拦截。按步骤1放行端口后重试。 |
| 目录服务不可用 | 389/636 端口不通,或域控 NTDS / Netlogon 服务异常。按步骤1、6排查。 |
| 客户端与服务器之间的时钟偏差太大 | Kerberos 时间偏差超 5 分钟。执行 w32tm /resync,虚拟机重点检查是否从快照恢复过。 |
| 工作站与主域间的信任关系失败 | 安全通道断裂(快照还原、离线过久)。按步骤5 Test-ComputerSecureChannel -Repair 修复。 |
| 计算机帐户已存在 | AD 中已有同名机器账户且被禁用或损坏。确认无在用机器后删除旧账户,或在客户端改名后重新加域。 |
| nltest /dsgetdc 返回状态 1355 | SRV 记录定位失败。按步骤3在域控上重启 Netlogon 重建记录。 |
| 拒绝访问(加域时) | 加域账号无权限,或已达 MachineAccountQuota 上限(默认 10 台,按实际环境修改)。改用委派账号或由管理员预建账户。 |
六、生产环境核心禁忌与注意事项
核心禁忌清单(逐条对照自查):
1. 禁止把客户端首选 DNS 指向公网 DNS。公网 DNS 无法解析内网 SRV 记录,这是「找不到域控制器」的第一大根因;公网 DNS 如有需要只能放在备用位置。
2. 禁止在业务高峰期重启域控的 Netlogon 服务。该服务承载域定位与认证,重启瞬间全网新认证请求会失败,必须在维护窗口操作(步骤3同样适用)。
3. 禁止用克隆镜像批量部署已加域的机器。克隆机会携带相同机器 SID 与账户密码,引发信任冲突,应使用模板加 sysprep 或先加域后克隆镜像的规范流程。
4. 禁止直接删除正在被用户登录的计算机账户。会导致该机器立即失去域认证能力,应先确认机器状态、与使用人约定窗口,再执行删除与重新加域。
5. 禁止在域控上随意关闭 Windows 防火墙来「解决」端口问题。应按端口最小化放行(53/88/389/445/135 及 RPC 动态端口),关闭防火墙会将域控完全暴露。
6. 禁止一次性修改全网客户端 DNS 而无回退方案。DNS 批量变更应先小范围灰度验证 nltest /dsgetdc 结果,确认无误后再分批推送。
7. 禁止忽略虚拟化环境的时间同步机制冲突。Hyper-V/VMware 的时间集成与域时间层级同时生效时易产生漂移,应统一以域的 PDC 为时间源,虚拟机时间集成作为兜底。
综上所述,排查「AD 找不到域控制器」应遵循 DNS 解析定位 → 关键端口连通 → SRV 记录 → 时间同步 → 安全通道 → 域控健康检查 → 重置机器密码/重新加域 的固定顺序逐层收窄,90% 的故障会在前三步现形。把这套顺序沉淀为团队的标准运维手册,配合每步的验证标准执行,域环境故障的平均定位时间可以从「凭经验乱试」的小时级压缩到分钟级。
扫描二维码推送至手机访问
版权声明:本文由 PowerShell 中文社区发布,如需转载请注明出处。
联系咨询:邮箱 dengpeng@powershell.com.cn | 电话/微信 176-6506-6665